Cyber Resilience Act a inteligentne zamki — nowe obowiązki producentów i integratorów
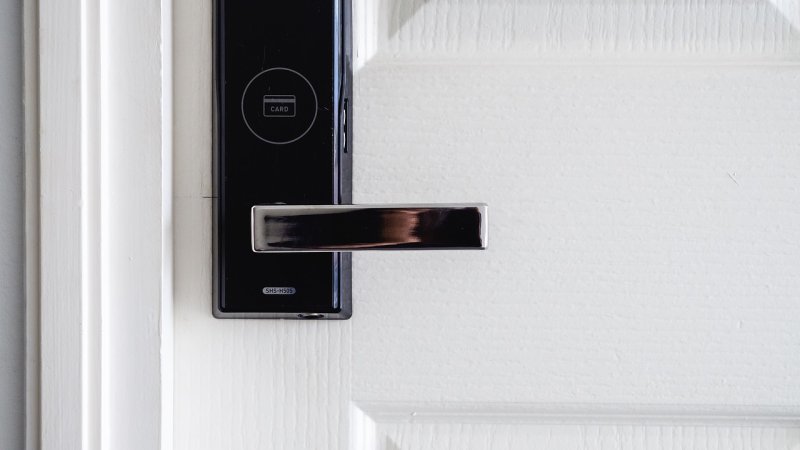
Cyber Resilience Act (CRA) to unijne rozporządzenie, które nakłada na producentów urządzeń z elementami cyfrowymi obowiązek zapewnienia bezpieczeństwa przez cały cykl życia produktu. Inteligentne zamki, które łączą się z siecią Wi-Fi, Bluetooth czy Zigbee, wchodzą w zakres tych przepisów w pełni. Od września 2026 producent nie może już wypuścić na rynek zamka bez udokumentowanej analizy ryzyka, planu reagowania na podatności i jasno określonego okresu wsparcia.
To zmienia reguły gry dla całego łańcucha dostaw. Integratorzy, którzy montują zamki w budynkach wielorodzinnych lub obiektach komercyjnych, muszą mieć pewność, że dostawca dostarczył komplet dokumentacji zgodności. Bez tego ich własna odpowiedzialność wobec inwestora rośnie.
Co konkretnie musi zapewnić producent
- Analizę ryzyka cyberbezpieczeństwa dla każdego modelu zamka oraz dokumentację techniczną potwierdzającą jej wykonanie.
- Deklarację zgodności UE i oznakowanie CE z odniesieniem do wymogów CRA.
- Politykę zarządzania podatnościami, w tym kanał zgłaszania błędów i termin reakcji na krytyczne luki.
- Gwarantowany okres wsparcia bezpieczeństwa, który musi być proporcjonalny do przewidywanego czasu użytkowania urządzenia.
- Informację o aktualizacjach oprogramowania układowego oraz sposobie ich dystrybucji.
Dla integratora oznacza to jedno: przy przetargu lub odbiorze inwestycji trzeba weryfikować nie tylko specyfikację techniczną zamka, ale też dokumenty zgodności. Zamek bez aktualizacji firmware'u po 2026 roku będzie traktowany jak produkt niezgodny z prawem. Konsekwencje ponosi producent, ale wstrzymanie odbioru inwestycji uderza w wykonawcę.
Uważam, że największym wyzwaniem nie będą same wymogi, a dyscyplina dokumentacyjna po stronie mniejszych producentów. Duże marki mają zespoły compliance. Mali dostawcy często nie. Jeśli szukasz zamka do projektu, który ma działać przez dekadę, sprawdź najpierw, czy producent potrafi wskazać, jak i kiedy dostarczy poprawki bezpieczeństwa. To pytanie warte zadania jeszcze przed podpisaniem umowy.
Szczegóły dotyczące całego ekosystemu smart building opisujemy w artykule o bezpieczeństwie urządzeń IoT po Cyber Resilience Act.
Jak CRA zmienia wymagania techniczne dla inteligentnych zamków w budynkach
Cyber Resilience Act przenosi ciężar odpowiedzialności z użytkownika na producenta. Do tej pory bezpieczeństwo zamka zależało głównie od tego, czy ktoś zmienił domyślne hasło i czy aktualizował firmware. Po wrześniu 2026 to producent musi udowodnić, że urządzenie jest bezpieczne w całym cyklu życia, nie tylko w dniu zakupu.
W praktyce zmienia się kilka warstw technicznych. Zamek staje się produktem z zobowiązaniami cyfrowymi, a nie tylko mechanicznym elementem drzwi. Producent musi prowadzić analizę ryzyka, usuwać podatności bez zbędnej zwłoki i informować o nich użytkowników.
| Wymóg CRA | Co to oznacza dla zamka | Konsekwencja dla budynku |
|---|---|---|
| Bezpieczeństwo od projektu | Szyfrowanie komunikacji i ochrona kluczy wbudowane fabrycznie | Mniej podatnych punktów w sieci budynku |
| Aktualizacje przez cały cykl życia | Producent dostarcza poprawki przez zadeklarowany okres | Trzeba planować wymianę po zakończeniu wsparcia |
| Zarządzanie podatnościami | Reakcja na wykryte luki w określonym czasie | Zarządca musi mieć kanał kontaktu z producentem |
| Dokumentacja i oznakowanie CE | Deklaracja zgodności i instrukcje bezpieczeństwa | Łatwiejsza weryfikacja przy odbiorze inwestycji |
Dla inwestora liczy się jedna rzecz bardziej niż funkcje w aplikacji: zadeklarowany okres wsparcia. Zamek bez aktualizacji po kilku latach staje się tylnymi drzwiami do systemu, niezależnie od tego, jak dobrze wypadł w testach w dniu montażu.
Hipotetycznie: jeśli producent deklaruje wsparcie na pięć lat, a budynek ma działać dwadzieścia, trzeba już na etapie projektu założyć wymianę modułów. Brzmi jak szczegół. To decyzja budżetowa.
Warto też sprawdzić, czy dokumentacja faktycznie trafia do zarządcy, a nie tylko do wykonawcy. Przy odbiorze instalacji to często ostatni moment, żeby wyegzekwować komplet papierów. Szczegóły dotyczące całego ekosystemu IoT w budynkach opisuję w artykule o smart building i Cyber Resilience Act.
Certyfikacja i oznakowanie CE inteligentnych zamków po wrześniu 2026
Do niedawna producenci zamków smart mogli wrzucać je na unijny rynek niemal od razu po zakończeniu testów wewnętrznych. Wystarczyła deklaracja zgodności z dyrektywą RED i podstawowe badania elektromagnetyczne. Po wrześniu 2026 ten scenariusz się kończy. Cyber Resilience Act nakłada obowiązek wykazania, że produkt jest odporny na cyberzagrożenia przez cały cykl życia, a nie tylko w dniu premiery.
Co to oznacza w praktyce dla oznakowania CE? Sam symbol przestaje być wystarczający. Producent musi przygotować dokumentację techniczną obejmującą analizę ryzyka, opis mechanizmów aktualizacji bezpieczeństwa oraz deklarację zgodności z wymogami CRA. Bez tego zamek nie powinien trafić do sprzedaży na terenie Unii.
| Wymóg | Stan przed wrześniem 2026 | Stan po wrześniu 2026 | Kto odpowiada |
|---|---|---|---|
| Deklaracja zgodności | Głównie RED i EMC | RED, EMC plus wymogi CRA | Producent |
| Analiza ryzyka cyber | Zwykle niewymagana formalnie | Obowiązkowa, udokumentowana | Producent |
| Aktualizacje bezpieczeństwa | Dobra praktyka, brak obowiązku | Wsparcie przez cały cykl życia | Producent i importer |
| Oznakowanie CE | Sam symbol wystarczał | Symbol plus identyfikowalność oprogramowania | Producent |
Moim zdaniem wymóg jawnego wskazania okresu wsparcia aktualizacji zrobi większą różnicę niż samo rozszerzenie deklaracji zgodności. Zamek bez zadeklarowanego czasu łatek bezpieczeństwa będzie miał problem z obroną ceny, bo klient zacznie porównywać nie tylko funkcje, ale też to, jak długo producent zamierza je chronić.
Warto sprawdzić, czy importer lub dystrybutor nie zostaje współodpowiedzialny za zgodność. W przepisach CRA obowiązki rozkładają się na cały łańcuch dostaw. Kupując hurtowo zamki spoza UE, łatwo przeoczyć ten szczegół. W razie wątpliwości co do konkretnego produktu lepiej zapytać producenta o pełną dokumentację niż opierać się na samym logo CE.
Wpływ CRA na instalatorów i firmy zarządzające budynkami
Cyber Resilience Act nakłada obowiązki nie tylko na producentów. Firmy montujące inteligentne zamki i zarządzające budynkami też muszą się przygotować. Krótko mówiąc: rola instalatora przestaje kończyć się na podłączeniu urządzenia do sieci.
Instalator, który konfiguruje zamek w obiekcie, będzie musiał zadbać o jego aktualizacje bezpieczeństwa przez cały okres eksploatacji. Bez tego budynek zostaje z przestarzałym oprogramowaniem i realnym ryzykiem. To zmiana organizacyjna, nie tylko techniczna.
| Obszar | Stan przed CRA | Wymóg po CRA |
|---|---|---|
| Dokumentacja | Instrukcja montażu | Deklaracja zgodności i instrukcje bezpieczeństwa |
| Aktualizacje | Dobrowolne, gdy producent chce | Regularne łatanie luk przez cały cykl życia |
| Zgłaszanie błędów | Brak jednolitego kanału | Obowiązek raportowania podatności do producenta |
| Konfiguracja | Domyślne hasła, otwarte porty | Bezpieczne ustawienia i zmiana danych domyślnych |
Największym wyzwaniem dla instalatorów będzie nie sama technologia, a dokumentacja. Zamki i systemy kontroli dostępu mają działać latami, a serwisant musi mieć dostęp do aktualnych instrukcji i wiedzieć, kto odpowiada za kolejne poprawki. Bez tego łańcuch odpowiedzialności się rwie.
Firmy zarządzające budynkami stoją przed podobnym pytaniem. Kto pilnuje harmonogramu aktualizacji? Kto odbiera zgłoszenia o podatnościach? W praktyce w wielu obiektach nikt nie ma tego przypisanego do konkretnej osoby. Od września 2026 to się zmieni.
Hipotetycznie: administrator biurowca montuje nowe zamki z certyfikatem CRA, ale po dwóch latach przestaje płacić za wsparcie producenta. Urządzenia zostają bez łatek, a odpowiedzialność spada na zarządcę. Taki scenariusz łatwo przewidzieć, choć trudno wycenić.
Zgodność inteligentnych zamków z CRA w praktyce — checklista wdrożeniowa
Cyber Resilience Act obejmuje produkty z funkcjami cyfrowymi sprzedawane w UE. Inteligentny zamek to typowy przykład. Ma firmware, komunikację bezprzewodową i aplikację, więc podlega obowiązkom producenta i importera.
Od września 2026 wymagania stają się wiążące. Obowiązki spoczywają głównie na producencie, ale instalator i dystrybutor też muszą mieć podstawy, by ocenić, czy produkt spełnia wymogi. Bez tego ryzyko regulacyjne i wizerunkowe spada na nich.
Co realnie trzeba sprawdzić w zamku przed montażem lub sprzedażą?
| Obszar | Co sprawdzić | Dokument / dowód |
|---|---|---|
| Dokumentacja | Deklaracja zgodności, instrukcje w języku polskim, dane producenta | Deklaracja UE, karta produktu |
| Bezpieczeństwo | Polityka aktualizacji, sposób zgłaszania luk, okres wsparcia | Polityka wsparcia, kontakt do producenta |
| Identyfikacja | Numer seryjny, wersja firmware, oznaczenie CE | Etykieta, panel urządzenia |
| Integracja | Kompatybilność z platformą smart building, szyfrowanie transmisji | Specyfikacja techniczna |
Zamek bez jasnej polityki aktualizacji bezpieczeństwa to problem. Nawet jeśli dziś działa, po miesiącach może zostać bez łatek. To zmienia rachunek ryzyka dla całego obiektu.
Uważam, że przy wyborze zamka dokumentacja i realny cykl wsparcia liczą się bardziej niż liczba funkcji smart. Funkcje można dodać aktualizacją. Brak procesu naprawy luk to luka, której nie da się obejść. Warto żądać od dostawcy konkretnych deklaracji przed zakupem. W razie wątpliwości interpretacyjnych warto zweryfikować wymogi u specjalisty ds. zgodności regulacyjnej.
Najczęściej zadawane pytania (FAQ)
Pytania o inteligentne zamki i Cyber Resilience Act wracają w niemal każdej rozmowie o smart building. Poniżej zebrałem te, które pojawiają się najczęściej. Odpowiedzi opieram na tym, co faktycznie wynika z przepisów i specyfiki produktów, a nie na marketingowych skrótach.
Jeśli szukasz szerszego tła dla całego ekosystemu IoT, zajrzyj do tekstu o bezpieczeństwie urządzeń po Cyber Resilience Act. Tam rozbijam temat na części: producent, integrator, użytkownik szerzej opisaliśmy to w artykule "Smart building i IoT: bezpieczeństwo urządzeń po Cyber Resilience Act".
| Pytanie | Krótka odpowiedź | Kogo dotyczy |
|---|---|---|
| Czy muszę wymienić zamek kupiony przed 2026 rokiem? | Nie ma takiego obowiązku. Wymogi dotyczą wprowadzania nowych produktów na rynek, nie posiadanych już egzemplarzy. | Właściciele i zarządcy budynków |
| Czy producent musi dostarczać aktualizacje? | Tak, w okresie wsparcia zadeklarowanym dla produktu. To element zgodności, a nie dobra wola. | Producenci i importerzy |
| Czy dotyczy to także zamków na Bluetooth? | Tak. Każde urządzenie z elementem łączności cyfrowej wchodzi w zakres aktu. | Wszyscy w łańcuchu dostaw |
| Kto odpowiada za bezpieczeństwo po montażu? | Producent za konstrukcję i wsparcie, użytkownik za konfigurację i aktualizacje. | Obie strony |
Największym wyzwaniem nie będą same przepisy, tylko nawyk aktualizacji po stronie użytkownika. Nawet najlepiej zaprojektowany zamek traci sens, gdy przez dwa lata nikt nie zajrzał do aplikacji. To różnica między produktem zgodnym a produktem bezpiecznym w praktyce.
Zakres obowiązków producenta, importera i integratora bywa mylony. Warto zweryfikować konkretne wymagania w aktualnych wytycznych Komisji Europejskiej lub u doradcy ds. zgodności, zanim podejmiesz decyzję zakupową dla całego budynku.
Komentarze (0)
Dodaj komentarz